UPDATE 8 SEPTEMBER 2026 — DE ETHIEK VAN HET WEGKIJKEN
Sopra Steria is de controle over hun eigen root-certificaten kwijt, en het kan ze blijkbaar absoluut niets schelen. Ordina (tegenwoordig overgenomen door Sopra Steria), de absolute IT-hofleverancier voor onze overheid en justitie, weigert categorisch in te grijpen terwijl hun cryptografische infrastructuur wordt ingezet voor langdurige, gerichte cyberspionage.
Wanneer je een miljardenbedrijf confronteert met forensisch sluitend bewijs van een actieve APT-infiltratie (Advanced Persistent Threat) en cryptografische gijzeling via hun certificaten, verwacht je actie. Wat je in werkelijkheid krijgt, is een muur van bureaucratie en holle PR-praatjes.
Nadat het Ethics Committee op 18 mei 2026 nog formeel bevestigde de melding te onderzoeken, ontvingen we op 8 september 2026 doodleuk de volgende geautomatiseerde reactie waarin het dossier definitief werd begraven:
Dear sender,
We have assessed the information provided as thoroughly as possible, based on the elements available to us. Following this review, we have been unable to confirm any of the information set out below.
This message serves as notification that the case is now closed.
Best regards,
Ethics @ Sopra Steria
Dit antwoord is geen inhoudelijke weerlegging van het forensische APT-rapport of de aangetoonde manipulatie van de macOS trust-settings. Het is een formele weigering om een onderzoek te starten — en een schoolvoorbeeld van actieve obstructie.
Sopra Steria heeft gedurende het gehele proces niet eens de moeite genomen om de aangeboden 100 GB aan ruwe netwerklogs en forensische telemetrie op te vragen. Wie weigert het bewijsmateriaal überhaupt in ontvangst te nemen, kán technisch niets onderzoeken. Hun bewering dat ze de zaak "as thoroughly as possible" hebben beoordeeld, is dan ook een aantoonbare schijnvertoning.
Wanneer de IT-hofleverancier die de ruggengraat van onze netwerken en justitiële infrastructuur beheert bewust de ogen sluit voor haar eigen gekaapte certificaten, is publieke openbaarmaking de enige overgebleven optie.
Deconstructie van een Ecosysteem-Infiltratie Deel I
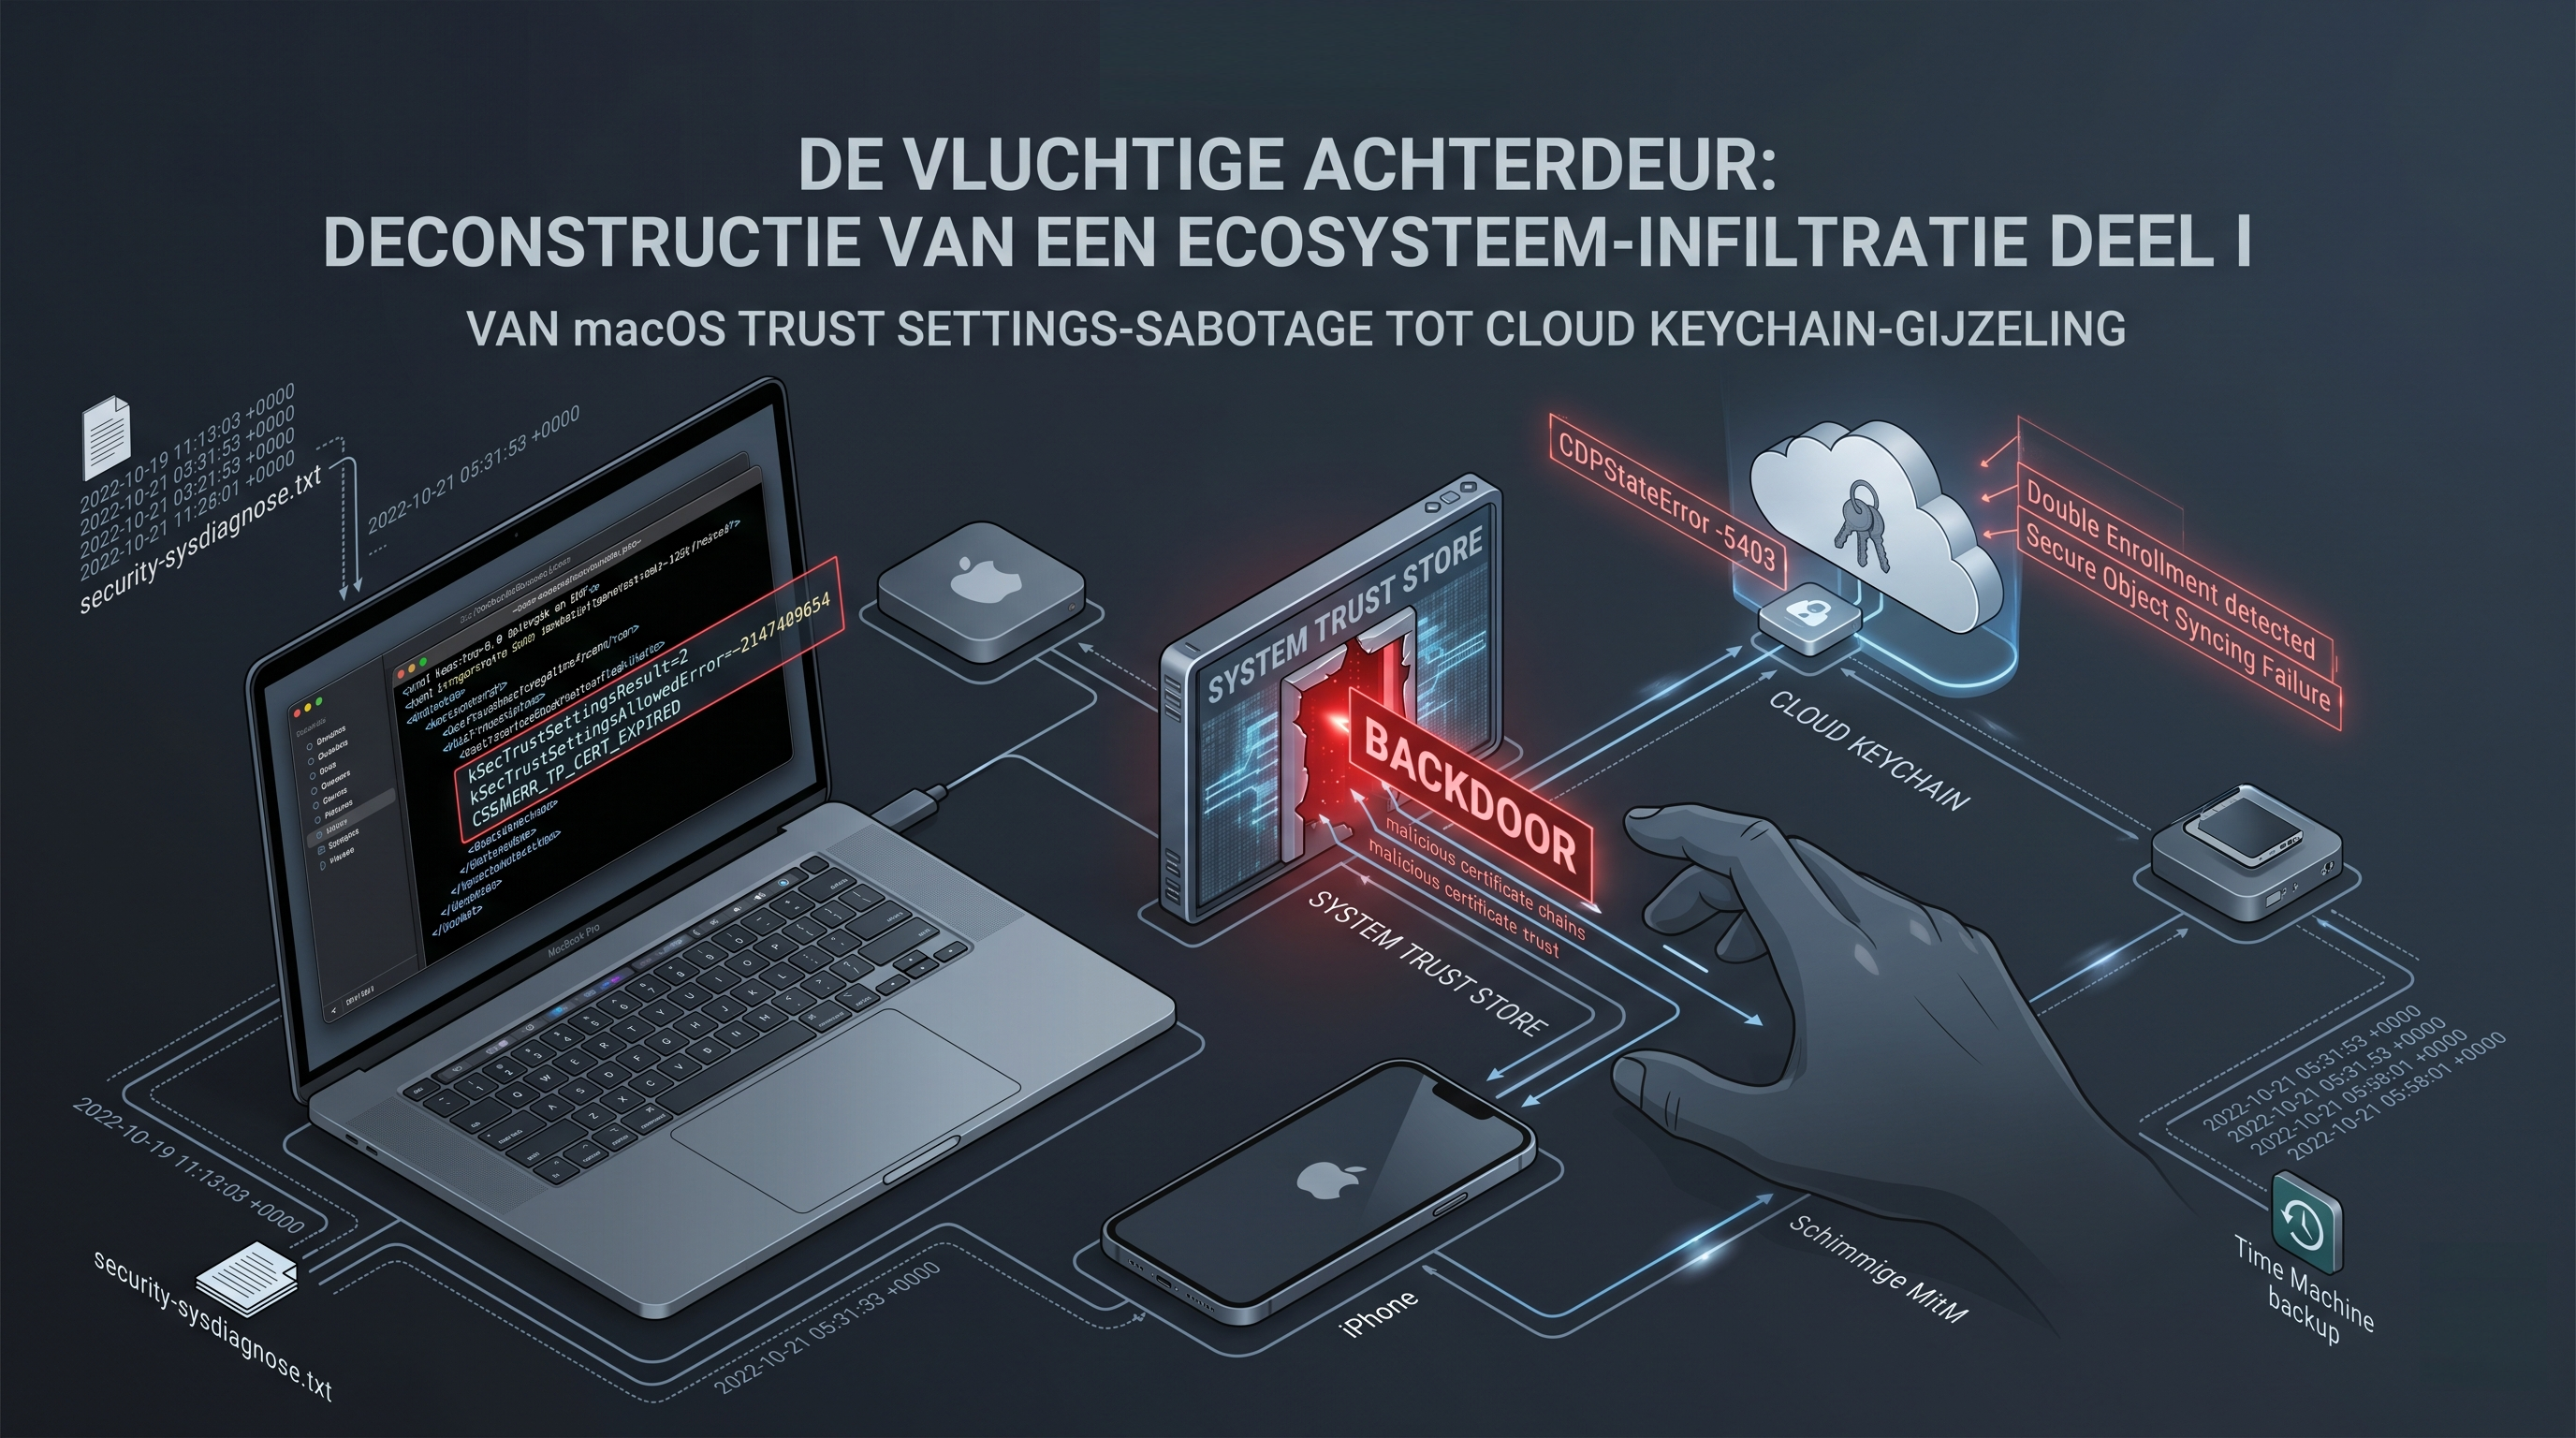
Dit dossier toont de onomstotelijke "Smoking Gun" van een langdurige interceptiecampagne. Het bewijst hoe aanvallers lokale ankers in de trust-engine van een computer kunnen injecteren om beveiligde HTTPS-verbindingen open te breken, standaard OS-validaties te omzeilen en de iCloud-beveiliging te ontregelen.
De Forensische Vondst
Tijdens een retrospectieve analyse van een Time Machine-snapshot (gedateerd op 24 oktober 2022) werd een sterk afwijkend configuratiebestand aangetroffen, diep genesteld in de beveiligde systeembestanden van het macOS-besturingssysteem:
XML

<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
    <key>trustList</key>
    <dict>
        <key>[██████ KEY REDACTED ██████]</key>
        <dict>
            <key>issuerName</key>
            <data>OrdinaIssuingCA (DC=belgium, DC=ordina)</data>
            <key>trustSettings</key>
            <array>
                <dict>
                    <key>kSecTrustSettingsResult</key>
                    <integer>kSecTrustSettingsResultTrustAsRoot</integer>
                    <key>kSecTrustSettingsAllowedError</key>
                    <integer>kSecTrustSettingsAllowedError</integer>
                    <key>kSecTrustSettingsPolicy</key>
                    <integer>1</integer> </dict>
                <dict>
                    <key>kSecTrustSettingsResult</key>
                    <integer>2</integer>
                    <key>kSecTrustSettingsAllowedError</key>
                    <integer>-2147409654</integer>
                    <key>kSecTrustSettingsPolicy</key>
                    <integer>2</integer> </dict>
            </array>
        </dict>
    </dict>
</dict>
</plist>
UPDATE (8 september 2026): Aanvankelijk was de naam van de specifieke certificaatuitgever in dit artikel geanonimiseerd omwille van lopende procedures. Door de categorische weigering van Sopra Steria om deze cryptografische inbreuk te onderzoeken en het willekeurig sluiten van de klokkenluidersmelding, zijn de interne kanalen formeel uitput. Conform de EU-Klokkenluidersrichtlijn ontstaat hiermee het recht en de noodzaak tot publieke openbaarmaking: de geanonimiseerde autoriteit betreft Ordina (DC=belgium, DC=ordina, CN=OrdinaIssuingCA).
Een vondst op dit specifieke pad zet een forensisch onderzoek per direct op scherp: in deze map /Library/Security/Trust Settings/ bewaart macOS handmatige aanpassingen in het digitale vertrouwen.
Wanneer we de rauwe structuur van dit XML-bestand ontleden, wordt zichtbaar hoe de cryptografische regels van het systeem van buitenaf zijn herschreven en werden aangepast op 10 maart 2022:
Plaintext

Pad: /Library/Security/Trust Settings/EC179670-█████-4BDB-B6CB-4DDD6363929F.plist
Cryptografische Vingerafdruk: [██████ KEY IT-Consultancy CA REDACTED ██████]
Common Name: [██████ CRYPTOGRAPHIC HASH REDACTED ██████]
Modificatie-baseline: 2022-03-10 09:20:00 UTC
Fase 1: Het Omzeilen van de Cryptografische Poortwachter
Om de tactische bedoeling van deze configuratie te begrijpen, moeten we kijken naar hoe Apple omgaat met digitale certificaten. Normaal gesproken valideert macOS elk binnenkomend certificaat tegen de officiële, streng gecontroleerde Root Store die door Apple in het OS is ingebakken.
Door dit specifieke .plist-bestand in het systeem te forceren, dwong de aanvaller een kwaadaardige uitzondering af:
- kSecTrustSettingsResult = 2: Deze waarde staat binnen Apple's Security Framework voor
kSecTrustSettingsResultTrustAsRoot. Dit dwingt de Mac om dit specifieke certificaat "[OrdinaIssuingCA]" te behandelen als een soevereine, wereldwijd vertrouwdeRoot CA. Vanaf dat moment slikt de computer blindelings alles wat door deze autoriteit is ondertekend. - De gijzeling van de vervaldatum
-2147409654: Dit is de core van de manipulatie. Binnen de foutcode-architectuur van Apple mapt het getal-2147409654exact naar de hexadecimale waarde0x8001210A, wat staat voorCSSMERR_TP_CERT_EXPIRED,(Certificaat verlopen).
Door deze foutcode expliciet onder de sleutel kSecTrustSettingsAllowedError te zetten, gaf de aanvaller het OS de harde instructie: "Als je dit certificaat tegenkomt en de verloopdatum is verstreken, negeer de fout en vertrouw de tunnel alsnog." De aanvaller maakte gebruik van een proxy-certificaat dat bewust was teruggedateerd naar 1 oktober 2020. Onder normale omstandigheden zou macOS de verbinding direct verbreken wegens een verlopen certificaat. Deze achterdeur zorgde ervoor dat die blokkade werd opgeheven.
Fase 2: De Correlatie met de Netwerklat (AnchorSource: 3)
De forensische waarde van dit bestand wordt pas echt duidelijk wanneer we de stap maken naar de live netwerklogs van de machine. Op basis van de maanden oktober en december 2022 begon de computer in zijn trust-telemetrie namelijk massaal alarm te slaan. Er werden honderden opeenvolgende MitmDetectionEvent-logs geschreven met zwaar negatieve risicoscores:
Een 'MitmDetectionEvent' is de interne alarmmelding van je besturingssysteem die aantoont dat een onzichtbare derde partij (een Man-in-the-Middle) actief de beveiligde internetverbinding probeert te onderscheppen, open te breken en af te luisteren.
JSON

2022-10-19 11:13:03 +0000 EventSoftFailure: MitmDetectionEvent - Attributes: { overallScore : -11, errorDomain : MITMErrorDomain, modelid : MacBookPro16,1, build : 21G72 }
2022-10-21 05:31:53 +0000 EventSoftFailure: MitmDetectionEvent - Attributes: { overallScore : -12, errorDomain : MITMErrorDomain, modelid : MacBookPro16,1, build : 21G72 }
Forensische betekenis: Dit zijn de live-metingen van Apple's trust-engine uit security-sysdiagnose.txt. De zwaar negatieve scores voor de parameter MitmDetectionEvent van -11 en -12 bewijzen dat het OS met absolute wiskundige zekerheid een actieve kaper op de netwerklijn detecteerde en dit vlak voor de aanmaak van de Time Machine kopie.
JSON

2022-10-21 05:58:01 +0000 EventHardFailure: TrustEvaluationEvent - Attributes: { LeafIssuanceDate : 1601510400000, AnchorSource : 3, WeakHash : 1, TrustResult : 4, MissingOCSPResponder : 1, modelid : MacBookPro16,1 }
We zien hier een waterdichte, één-op-één relatie tussen het door Time Machine geregistreerde .plist-bestand en de systeemlogs:
-
AnchorSource : 3: deze parameter bevestigt dat de trust-engine de herkomst van het certificaat traceerde naar deUser/Admin Trust Store. Dit bewijst dat de Mac de exacte configuratie uit de kwaadaardige/Library/Security/Trust Settings/map aan het verwerken was. -
LeafIssuanceDate : 1601510400000: dit unix-timestamp vertaalt zich exact naar 1 oktober 2020—het sluitende bewijs dat de aanvaller misbruik maakte van de verloopdatum-vrijstelling in de achterdeur om hun spionage-certificaat door de poort te loodsen. Bovendien werd bij verdere analyse vastgesteld dat het om een jarenlange compromitering gaat met een vervallen certificaat afgeleid uit exact die vervaldatum met telkens exact hetzelfde patroon aan foutmeldingen. -
TrustResult : 4 kSecTrustResultFatalTrustFailure: dit toont de kracht van moderne, gelaagde OS-beveiliging. Hoewel het .plist-bestand de Mac dwong om de verloopdatum te negeren, triggerde de onderscheppingsproxy van de aanvaller andere kritieke beveiligingsregels die niet waren vrijgesteld: het certificaat maakte gebruik van een opzettelijk verzwakt algoritmeWeakHash : 1.
Een 360° Ecosysteem-Infiltratie
De aanwezigheid van dit specifieke rogue-certificaat (uitgegeven op 1 oktober 2020) bleef echter niet beperkt tot dit ene werkstation (MacBook Pro 16,1). Cross-device telemetrie bewijst dat we hier te maken hebben met een 360-graden APT-infiltratie over het gehele Apple-ecosysteem van het doelwit.
Vanaf 11 april 2022 zien we de exacte cryptografische vingerafdrukLeafIssuanceDate : 1601510400000 en het identieke patroon aan TrustEvaluationEvent-foutmeldingen opduiken in de beveiligingslogs van de gekoppelde iPhone. Bovendien stopt de uitzaaiing daar niet: de security-sysdiagnose.txt van een derde geassocieerd apparaat — een oudere MacBook Pro 11,4 — vertoont begin 2023 (eind januari/begin februari) exact dezelfde sporen en netwerkfouten. Dit bevestigt dat de daders het certificaat met succes cross-platform wisten te handhaven, waarbij het op meerdere apparaten binnen het netwerk dezelfde forensische waarschuwingsvlaggen achterliet.
Fase 3: Escalatie naar Cloud-gijzeling, de Keychain Sabotage
Wanneer een geavanceerde aanvaller merkt dat een machine standhoudt tegen stille netwerkinterceptie (de errors kwamen over zeer lange periode voor), verschuift de tactiek naar actieve sabotage. Omdat de trust-engine van de Mac de gemanipuleerde HTTPS-tunnels bleef blokkeren, raakten de vitale synchronisatieprocessen met iCloud gecorrumpeerd.
Op 23 en 24 oktober 2022 registreerde de Client: CloudServices telemetrie een complete blokkade binnen het beveiligde synchronisatienetwerk (Secure Object Syncing):
JSON

2022-10-23 16:44:59 +0000 EventHardFailure: CDPShouldRepair - Attributes: { errorDomain : CDPStateError, errorCode : -5403 }
2022-10-24 11:05:50 +0000 EventHardFailure: CloudServicesAnalyticsDoubleEnrollment - Attributes: { errorDomain : EscrowServiceErrorDomain, errorCode : 96 }
Een CDPStateError betekent dat de "vertrouwensstatus" (State) van een MacBook of iPhone plotseling corrupt is geraakt. In de context van dit dossier, betekent errorCode: -5403 het volgende:
- Het toestel probeerde zijn kapotte vertrouwensstatus te repareren met iCloud.
- Het stuurde de reparatie-aanvraag de deur uit.
- De proxy-aanvaller (die zich als Man-in-the-Middle op het netwerk bevond) onderschepte deze aanvraag.
- Omdat de aanvaller de onbreekbare E2EE-sleutels van Apple niet bezit, mislukte de cryptografische handdruk (handshake) fataal.
- Het besturingssysteem registreerde
fout -5403, de reparatie mislukt, veilige tunnel kan niet worden opgezet, de cryptografische pakketjes kloppen niet.
De dubbelagent: "Double Enrollment"-status
Door de agressieve interceptie op de iCloud-endpoints raakte het platform in een kritieke "Double Enrollment"-status. Dit gebeurt wanneer een aanvaller de cryptografische aanmeldpakketjes van een Mac opvangt en probeert te herhalen in een replay attack, om zo een eigen 'spiegel-apparaat' aan te maken of een malafide sleutelset binnen de iCloud-vertrouwensketen te nestelen.
Conclusie: De Gevaren van Gekaapt Vertrouwen
Dit forensische dossier bewijst dat moderne dreigingen opereren binnen een gecoördineerd ecosysteem, waarbij zij genadeloos toeslaan op het snijvlak van actieve netwerkinterceptie en diepe systeemconfiguraties.
Het fundamentele IT-beveiligingsprincipe van Least Privilege werd in deze casus op schokkende wijze doorbroken door de Issuer.
Wat dit dossier echter definitief categoriseert als een kritiek beveiligingsrisico, is dat dergelijke extreme systeeminstellingen überhaupt actief waren op een extern toestel. Het dwingend uitschakelen van de tijdsvalidatie kSecTrustSettingsAllowedError: -2147409654 om een verlopen certificeringsautoriteit te accepteren, vormt een diepgaande kwetsbaarheid.
Forensisch gezien lijken er in eerste instantie twee scenario's op tafel te liggen: een gerichte insider-dreiging om een permanente achterdeur te creëren, óf een ingrijpende configuratiefout binnen het corporate netwerkbeheer waarbij testinstellingen per ongeluk zijn uitgerold. De schaal van de infiltratie haalt de theorie van een 'toevallige beheerfout' echter hard onderuit: simpelweg omdat het technisch onmogelijk is dat deze configuratie 'vanzelf' van de Mac naar de iPhone is gemigreerd; beide apparaten zijn dus actief en doelbewust geïnfecteerd.
Een foutief corporate profiel beperkt zich doorgaans tot het specifieke, door het bedrijf beheerde werkstation. In deze casus zien we de kwaadaardige configuratie en de bijbehorende foutmeldingen echter uitzaaien over het volledige, persoonlijke Apple-ecosysteem van het doelwit. De aanwezigheid van het spionage-certificaat op de werklaptop (MacBook Pro 16,1), een gekoppelde privé-iPhone én een tweede apparaat (MacBook Pro 11,4) toont de ware aard van deze 360°-operatie. Deze apparaatoverschrijdende besmetting bewijst dat de trust-engine niet per ongeluk lokaal openstond, maar dat de daders het ecosysteem doelbewust en systematisch infecteerden.
Door een dergelijk permissieve Root CA permanent in de Trust Settings te verankeren, ontstond de perfecte "Shadow Infrastructure". De aanvallers hoefden geen complexe zero-days te verbruiken om de cryptografische poortwachter van macOS te blinderen; zij hoefden simpelweg mee te liften op de achterdeur die ze via de trust-chain zelf actief openhielden. Wanneer de verdedigingsgordels van een endpoint eenmaal zijn geneutraliseerd, is een geslaagde interceptiecampagne geen kwestie van kans meer, maar van tijd.
Wat we eraan kunnen doen
Om organisaties en individuen te wapenen tegen deze hybride vorm van infrastructuur-sabotage en configuratierisico's, moeten we de verdedigingslinies herzien:
- Zero-Trust BYOD- en Gastbeleid - Least Privilege: Een gastennetwerk mag nooit de soevereine Trust Store van een extern apparaat opeisen of modificeren.
-
Zero Tolerance voor Extreme Overrides: Systeembrede certificaat-overrides, in het bijzonder het negeren van de verloopstatus
CSSMERR_TP_CERT_EXPIRED, mogen onder geen enkel beding worden toegestaan op consumenten-, gast- en randapparatuur. Dergelijke ingrijpende configuratie-afwijkingen zijn de facto malware-facilitators. -
Cross-Silo Threat Hunting: Beveiligingsteams moeten telemetrie correleren over de silo's heen. Het gelijktijdig optreden van
AnchorSource: 3 Hard Failures, dalendeMitmDetectionEventscores en fysieke oververhitting vantrust-daemons(zoals exploderende SQLite page caches in trustd) mag nooit worden afgedaan als een tijdelijke netwerkstoring. Het is de materiële vingerafdruk van een actieve certificaat-oorlog op de achtergrond. -
Ecosystem Sync Monitoring: Fouten in de iCloud-sleutelhanger of Core Device Protection
CDPStateErrorzijn geen onschuldige softwarebugs. Ze vormen het bewijs dat het besturingssysteem de datapoorten rigoureus heeft gesloten omdat de onderliggende netwerkomgeving cross-device en gedurende een lange periode cryptografisch is gemanipuleerd.
Vooruitblik: De Hypothese van de Onzichtbare Exfiltratie
Nu onomstotelijk is vastgesteld hoe de deur werd geforceerd en de alarmsystemen van macOS structureel werden verblind, rijst de onvermijdelijke vraag: wat was het exacte doelwit? En nog belangrijker: is die wagenwijd opengezette achterdeur daadwerkelijk gebruikt om data weg te sluizen?
In Deel II van deze reeks verplaatsen we het forensische onderzoek van de statische configuratiebestanden naar de bloedstollende realiteit van live datatransmissie. Aan de hand van rauwe netwerkpakketten (PCAP's) gaan we een ijzingwekkende hypothese toetsen. Want wat als de haperende iCloud-synchronisatie—die in dit eerste deel centraal stond—geen onschuldige bijwerking was, maar de wanhoopsreactie van een netwerk dat bezweek onder massieve datadiefstal?
We onderzoeken de uitgaande datastromen en speuren naar de vermoedelijke correlatie tussen de verblinde trust-engine en mysterieuze, massieve uploads naar verborgen AWS-tunnels. Werd het ecosysteem daadwerkelijk onder onze neus leeggeroofd? Het antwoord ligt onweerlegbaar vast in de netwerkpakketten...